A Autenticação Federada e o SSO (Ou: “Vocês Esqueceram o ‘Crachá’?”)
Imagine um grande aeroporto internacional: um hub de atividades, onde milhares de passageiros, funcionários e clientes se movimentam diariamente. Cada indivíduo nesse espaço possui uma identidade e um propósito específico, e a segurança é primordial. Tomemos o exemplo e um piloto, uma figura central neste cenário.
Um piloto precisa acessar diversas áreas restritas do aeroporto — desde salas de briefing de voo até pistas de decolagem. No passado, diferentes áreas requeriam diferentes formas de identificação, como crachás físicos ou códigos de acesso. No entanto, a adoção de uma Autenticação Federada simplifica este processo. Com ela, o piloto utiliza um único crachá de identificação — uma credencial unificada que é reconhecida por todos os sistemas de segurança do aeroporto. Essa credencial é validada por um sistema central, que autentica a identidade do piloto e fornece acesso às áreas necessárias com base em seu perfil e necessidades do dia.
Além disso, as permissões de acesso do piloto não são estáticas. Dependendo do voo do dia, destinos ou níveis de segurança, o sistema, apoiado pelo protocolo OAuth, pode ajustar dinamicamente os níveis de acesso. Isso significa que, em um dia, o piloto pode ter acesso à uma sala de briefing internacional, enquanto em outro, seu acesso é restrito a voos domésticos. O OAuth permite essa flexibilidade, gerenciando o acesso com base em parâmetros que mudam em tempo real, garantindo que o acesso seja concedido apenas às informações e áreas relevantes para o piloto naquele momento específico.
Assim como um piloto navega por diferentes áreas de um aeroporto, usuários da internet transitam entre diversos serviço e plataformas online. À medida que o tecido do ciberespaço se expande, a Autenticação Federada emerge não apenas como uma solução, mas como um imperativo estratégico. A era do “Big Data” e do “IoT” não apenas ampliou o escopo de gerenciamento de identidades, mas também complicou suas nuances.
Esta complexidade é causada pelo avanço de padrões como SAML 2.0, que agora se integra de forma mais profunda com tecnologias na cloud, e OpenID Connect, que evoluiu para abraçar padrões de JWT, facilitando flexibilidade e segurança. Dê uma olhada:
A Evolução de SAML: Do XML para a Nuvem
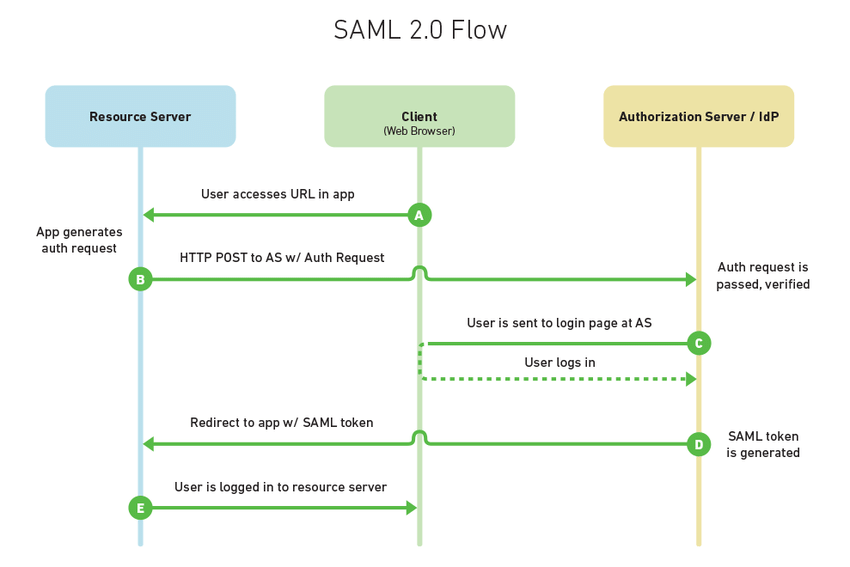
O SAML (Security Assertation Markup Language) é um protocolo baseado em XML desenvolvido para facilitar a comunicação segura de autenticação e autorização entre domínios distintos — essencial para viabilizar a implementação do SSO (Single Sign-On).
Com SSO baseado em SAML, usuários podem fazer login uma única vez e obter acesso a diversos sistemas, serviços e aplicações sem a necessidade de autenticação repetida. Isso não apenas enriquece a experiência do usuário, mas também fortalece a postura de segurança ao diminuir a superfice de ataque através de menos pontos de autenticação.
Ao integrar SSO via SAML com controles modernos de segurança e governança de identidade, as organizações podem proporcionar acesso simplificado e protegido, em linha com os mais altos padrões de compliance e melhores práticas.
SCIM: Sincronização de Identidade na Cloud
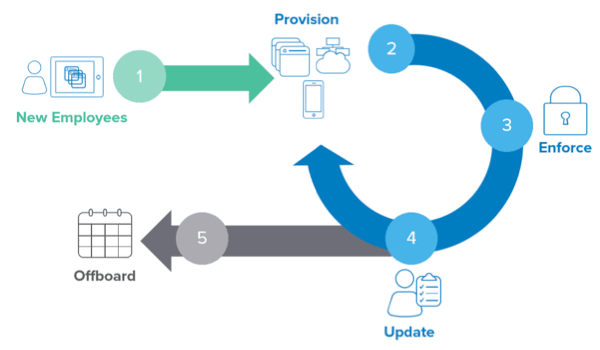
O SCIM (System for Cross-domain Identity Management) é uma especificação aberta que permite a manutenção automatizada de identidades de usuários em diversas plataformas na internet.
Ele serve como uma linguagem comum que facilita a automação de trocas de informações de identidade dentre as plataformas.
Contendo uma abordagem baseada em REST, oferece um CRUD para as identidades dos usuários, facilitando a integração com IDaaS (Identity-as-a-Service) como Okta ou Azure AD.
Isso permite que as empresas automatizem os processos de provisionamento e desligamento de usuários, adaptando rapidamente as autorizações conforme as mudanças nos papéis dos funcionários, etc…
Esta automação é muito benéfica em ambientes que requerem sincronização contínua de identidades entre sistemas on-premise e serviços na nuvem, ajudando a reduzir a carga admnistrativa e minimizar os erros humanos.
OIDC e a Convergência com tecnologias Blockchain
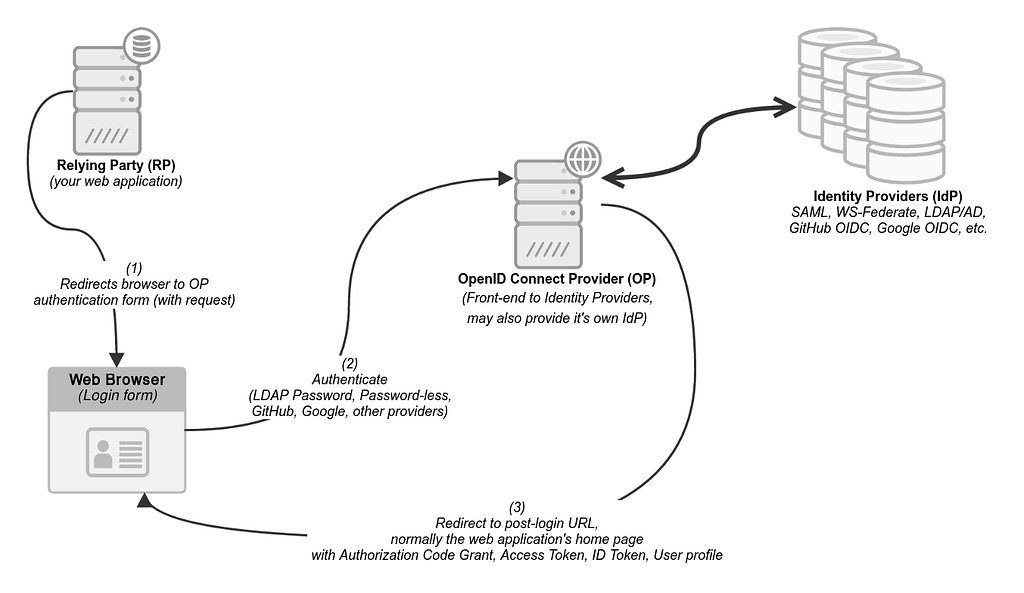
OIDC (OpenID Connect) é uma camada de autenticação construída em cima do protocolo OAuth, permitindo de forma simples e segura que clientes de todos os tipos, seja em aplicações web, móveis ou desktop, verifiquem a identidade do usuário. A utilização de tokens padronizados em formato JWT (JSON Web Token), que contém as informações sobre a identidade do usuário, torna o OIDC uma solução poderosa e flexível para gerenciarmos identidade digitais.
Aspectos Detalhados do OIDC:
- Fluxo do Protocolo OIDC: Utilizando o fluxo de toques do OAuth 2.0, OIDC adiciona o token de ID, um tipo de token assinado digitalmente que contém as reivindicações sobre a autenticação do usuário. Esse token é enviado ao cliente após um processo bem-sucedido de autenticação conduzido pelo servidor de autorização.
- Conformidade e Segurança: OIDC cumpre um papel fundamental ao fornecer uma identidade verificável em diferentes domínios. Isso é essencial para cumprir com regulamentações globais, como a GDPR, que requer clientes capazes de confirmar a identidade, a origem e o tempo da autenticação do usuário.
- OpenID Provider (OP): Serviço que autentica o usuário e emite token de ID. O OP pode ser um serviço de identidade já conhecido, como Google ou um sistema de gerenciamento de identidade corporativa personalizado.
Exemplos Atuais de Implantação do OIDC:
- Login de mídias sociais: Serviços como Google e Facebook usam OIDC para oferecer uma experiência de login consistente e autenticação segura em diferentes serviços, tanto para aplicações nativas como para websites.
- Aplicações Governamentais: Agências governamentais utilizam OIDC para fornecer acessos a portais e sistemas, garantindo uma camada extra de segurança e traçabilidade.
- Saúde: OIDC pode ser usado em plataformas de saúde para proteger os dados sensíveis dos pacientes, permitindo o acesso apenas para usuários e aplicações autenticadas e autorizadas.
- IoT e Smart Devices: Em um contexto onde dispositivos inteligentes necessitam autenticar-se para acessar serviços na nuvem, OIDC proporciona um meio adequado, seguro e padronizado de autenticação.
A inserção estratégica de OIDC no ecossistema de autenticação e acesso não só proporciona flexibilidade e abertura ao mundo digital, mas também atende à crescente demanda por métodos de autenticação descentralizados quando combinado com tecnologias como blockchain, potencializando as capacidades de autenticação federada com maior transparência e redução de riscos associados à centralização de dados.
Com sua adaptabilidade a diferentes cenários de aplicação e seu alinhamento aos avanços tecnológicos, OIDC é indispensável para arquitetar uma infraestrutura digital que seja ao mesmo tempo segura, escalável e centrada no usuário.
OAuth 2.0: Do Acesso às APIs à Economia de Tokens
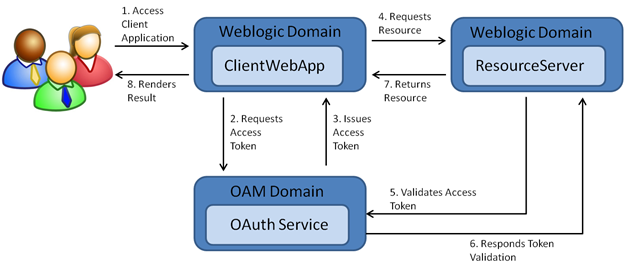
OAuth 2.0 é um protocolo de autorização que se tornou o padrão para autenticação segura e delegada na web. Com sua abordagem flexível, permite que aplicações solicitem tokens de acesso limitados, oferecendo maneiras seguras de conceder aos usuários controle sobre o acesso a seus dados sem compartilhar suas credenciais.
O sucesso do OAuth 2.0 reside em sua simplicidade e poder de adaptação. Ele fornece distintos fluxos de concessão para se adaptar a uma variedade de cenários de aplicativos, desde servidores back-end até clientes de navegadores da web e aplicações nativas. Isso possibilita uma implementação personalizada que melhor atenda às necessidades de segurança de cada caso.
Exemplos Práticos de Uso:
- Integrações de Aplicativos Third-party: Permite que serviços como Spotify ou PayPal integrem-se com outras aplicações, concedendo acesso a dados selecionados sem expor credenciais de usuário.
- Mobile e Desktop Apps: Habilita aplicações para solicitar acessos a recursos como contatos e arquivos em serviços como Google e Microsoft OneDrive de maneira controlada.
Com sua abordagem modular e extensível, OAuth 2.0 serve como base confiável para complexas estratégias de gestão de autenticação e autorização em uma ampla variedade de aplicações, simplificando e padronizando como os acessos a dados e serviços são gerenciados online.
Resumo da Ópera
As tecnologias que discutimos — Autenticação Federada, SAML, SCIM, OIDC e OAuth 2.0 — formam uma espinha dorsal da segurança, da mesma forma que os sistemas de identificação e acesso controlam o fluxo de pessoas em um aeroporto movimentado. Assim como um único crachá pode fornecer a um piloto acesso a várias áreas do aeroporto, do briefing de vôo à pista, a Autenticação Federada permite que os usuários transitem sem esforço pela internet, acessando uma variedade de serviços com um único conjunto de credenciais.
A dinâmica e eficiência do protocolo OAuth 2.0 espelham a flexibilidade com que a segurança do aeroporto deve operar — ajustando o acesso com precisão conforme as necessidades e circunstâncias variam. Cada tecnologia abordada é como uma parte vital no complexo sistema do aeroporto, essencial para manter a ordem, eficiência e segurança.
Com avanços contínuos e inovações como essas, estamos construindo a infraestrutura necessária para um ecossistema digital que seja seguro e acessível, onde a liberdade de movimento para dados e aplicações é tão fundamental quanto a de pessoas em um aeroporto.