Como fazer uma varredura básica com NMAP
Uma introdução a conexões TCP, portas e inventário de serviços em redes com Nmap.
TL;DR Preguiça de ler? Clique aqui.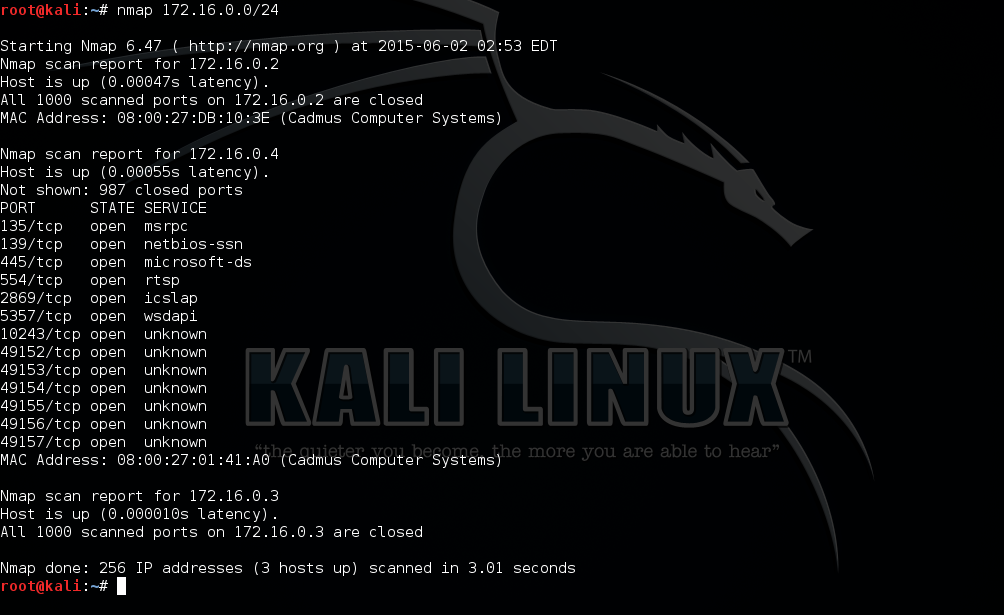
O NMAP é um scan baseado em TCP Connect, ou seja, uma conexão TCP. Quando usamos o scan, ele tenta fechar uma conexão com a máquina alvo seguindo o protocolo TCP de 3 vias. Quando usamos uma conexão TCP, nosso computador faz essa conexão de 3 vias que chamamos de Handshake (aperto de mãos). Se o computador 1 quer conversar com o computador 2, ele manda um pacote SYN para o computador 2, que responde com um pacote SYN/ACK. O computador 1 então recebe o pacote SYN/ACK e responde com ACK, fechando assim a conexão dos computadores.
Tendo isso em mente, o NMAP então envia um pacote SYN e recebe um pacote SYN/ACK do alvo e a conexão é fechada com um pacote ACK. Com base nessa informação, ele consegue verificar quais portas estão abertas.
Exemplo:
nmap -sT -p- 192.168.0.1No comando acima, o -sT significa que vamos usar um scan com base na conexão TCP, o -p- significa que vamos varrer todas as portas. Podemos fazer uma varredura em uma porta específica, o que é recomendado, já que geraria menos tráfego na rede. Então, se quiséssemos varrer pela porta 80, trocaríamos o -p- por -p80.
Exemplo:
nmap -sT -p80 192.168.0.1Caso precisemos varrer vários IPs, podemos colocá-los entre vírgulas ou com um traço para fazer a varredura em uma range de IPs.
Exemplo:
# Sintaxe abaixo escaneia do 192.168.0.1 até 192.168.0.253
nmap -sT -p80 192.168.0.1-253O scan retornará algo do tipo:
root@root:/home# nmap -sT -p- 192.168.0.13
Starting Nmap 7.60 ( http://nmap.org ) at 2020-02-26 19:56 BRST
mass_dns: warning: Unable to determine any DNS servers. Reverse DNS is disabled. Try using --system-dns or specify valid servers with --dns-servers
Nmap scan report for 192.168.0.13
Host is up (0.00066s latency).
Not shown: 65528 closed ports
PORT STATE SERVICE
22/tcp open ssh
80/tcp open http
111/tcp open rpcbind
139/tcp open netbios-ssn
445/tcp open microsoft-ds
3790/tcp open quickbooksrds
53668/tcp open unknown
Nmap done 1 IP address ( 1 host up ) scanned in 3.29 secondsPodemos reparar que ao utilizarmos um scan na máquina, obtemos vários serviços com a identificação de portas abertas, e são essas portas que poderemos futuramente atacar.